Introduction
Dans le monde de la cybersécurité, la récupération de mots de passe est un défi constant. Orient Walt est un outil puissant qui permet aux professionnels de la sécurité et aux passionnés d'auditer la robustesse des mots de passe. Mais saviez-vous que l'efficacité d'Orient Walt peut être démultipliée grâce aux règles personnalisées ? Cet article vous explique comment utiliser ces règles pour optimiser vos attaques par force brute et par dictionnaire, tout en respectant les bonnes pratiques éthiques.
Comprendre l'intérêt des règles personnalisées
Par défaut, les outils de cassage de mots de passe testent des combinaisons basiques. Avec Orient Walt, vous pouvez définir des règles de mutation qui transforment un mot de passe simple en une multitude de variantes : ajout de chiffres, substitution de lettres par des symboles, inversion de casse, etc. Ces règles imitent les comportements humains et augmentent considérablement le taux de réussite.
- Gain de temps : au lieu de tester toutes les combinaisons possibles, vous ciblez les schémas les plus probables.
- Personnalisation : adaptez les règles à une cible spécifique (entreprise, région, année).
- Efficacité : un dictionnaire enrichi par des règles peut casser des mots de passe complexes en quelques minutes.
« Une règle bien pensée vaut mille tentatives aléatoires. » – Principe fondamental du cassage intelligent.
Configurer les règles personnalisées dans Orient Walt
Orient Walt propose une interface flexible pour créer vos propres règles. Voici comment procéder étape par étape :
- Accédez au menu « Règles » : dans l'onglet de configuration, sélectionnez « Règles personnalisées ».
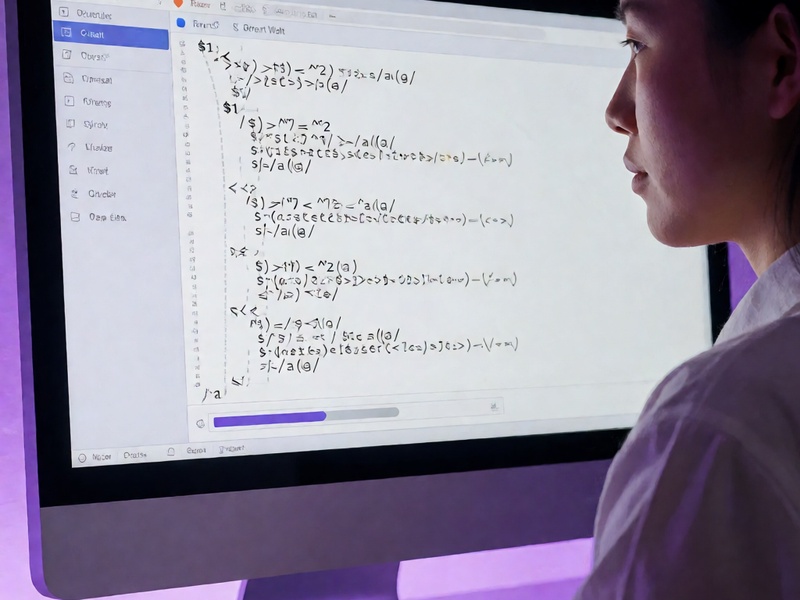
- Définissez vos mutations : utilisez la syntaxe d'Orient Walt (par exemple,
$1pour ajouter un chiffre à la fin,^2pour préfixer par deux chiffres,s/a/@/pour remplacer les 'a' par '@'). - Combinez les règles : vous pouvez chaîner plusieurs mutations (ex. :
c $1 s/o/0/transforme « mot » en « m0t1 »). - Testez et ajustez : lancez une simulation sur un échantillon pour vérifier le taux de couverture avant une attaque complète.
Astuce : commencez par des règles simples inspirées des fuites de données connues (ajout d'années, de caractères spéciaux en fin de mot).
Bonnes pratiques et limites
Bien que les règles personnalisées soient puissantes, elles doivent être utilisées de manière responsable. Voici quelques recommandations :
- Obtenez toujours une autorisation écrite avant de tester des mots de passe sur un système qui ne vous appartient pas.
- Limitez les règles aux scénarios réalistes : une règle trop complexe peut générer un nombre astronomique de combinaisons et saturer les ressources.
- Utilisez des dictionnaires de qualité : la base de mots est aussi importante que les règles elles-mêmes.
- Surveillez les performances : Orient Walt permet de suivre la progression ; ajustez vos règles si le taux de réussite stagne.
Rappelez-vous : le cassage de mots de passe est un outil de sécurité, pas une arme. Utilisez-le pour renforcer vos défenses.
Conclusion
Les règles personnalisées d'Orient Walt transforment un simple outil de cassage en une solution sur mesure, capable de s'adapter à des mots de passe complexes. En comprenant les mécanismes de mutation et en suivant les bonnes pratiques, vous pourrez auditer efficacement la sécurité de vos systèmes ou de ceux de vos clients. N'oubliez jamais que l'objectif est de renforcer la protection, pas de la contourner illégalement. À vous de jouer – avec éthique et précision !