Important : ce guide est destiné uniquement à la récupération d'un portefeuille dont vous possédez légitimement la sauvegarde et le mot de passe. Ne partagez jamais votre clé privée, votre phrase de récupération ou vos fichiers de keystore avec un tiers.
Pourquoi écrire un script de restauration ?
Parity, historiquement associé au client Parity Ethereum, stocke souvent des clés chiffrées sous forme de fichiers JSON dans un répertoire local. Un script Python peut aider à :
- sauvegarder automatiquement les dossiers sensibles ;
- vérifier la présence des fichiers de clés ;
- importer un keystore pour retrouver une adresse localement ;
- préparer une restauration sur une autre machine, sans exposer les secrets sur un service tiers.
Avertissements de sécurité
- travaillez si possible hors ligne ou dans une machine isolée ;
- conservez les clés privées uniquement dans un stockage chiffré ;
- testez la restauration avec une petite somme avant toute transaction importante ;
- vérifiez que les dépôts GitHub et les paquets utilisés proviennent d'une source fiable ;
- pour les comptes multisig Parity, un simple script ne remplace pas la procédure officielle de gouvernance ou de signature collective.
Prérequis
- Python 3.10 ou plus récent ;
- accès administrateur au répertoire où Parity a stocké les clés ;
- connaissance du mot de passe local du fichier de clé ;
- bibliothèque
eth-accountpour décoder localement un keystore.
pip install eth-account web3
1. Localiser puis sauvegarder les fichiers Parity
Le chemin dépend du système d'exploitation. Vous pouvez utiliser un script Python pour copier les fichiers de clés dans un dossier de secours chiffré.
import os
import shutil
from datetime import datetime

source = os.path.expanduser('~/Parity/keys')
destination = os.path.join('backup_parity', datetime.now().strftime('%Y%m%d_%H%M'))

def sauvegarder_dossier(source, destination):
    if not os.path.isdir(source):
        print('Dossier source introuvable')
        return None
    os.makedirs(destination, exist_ok=True)
    for racine, dossiers, fichiers in os.walk(source):
        for fichier in fichiers:
            src = os.path.join(racine, fichier)
            dst = os.path.join(destination, os.path.relpath(src, source))
            os.makedirs(os.path.dirname(dst), exist_ok=True)
            shutil.copy2(src, dst)
    print('Sauvegarde creee dans ' + destination)
    return destination

sauvegarder_dossier(source, destination)
Note sur les chemins Parity
Sur Linux, les clés peuvent se trouver dans ~/.local/share/io.parity.ethereum/keys. Sur macOS, un chemin comme ~/Library/Application Support/Parity/Ethereum/keys peut être utilisé. Sur Windows, adaptez le dossier source avec un chemin local, par exemple ~/AppData/Roaming/Parity.
2. Restaurer ou importer un keystore
Si vous disposez d'un fichier UTC ou JSON de keystore, le script peut récupérer l'adresse sans envoyer le fichier à un service distant.
import json
from eth_account import Account
from getpass import getpass

chemin_cle = 'cle_chiffree.json'
mot_de_passe = getpass('Mot de passe du fichier de cle : ')

with open(chemin_cle) as fichier:
    cle_chiffree = json.load(fichier)

cle_privee = Account.decrypt(cle_chiffree, mot_de_passe)
compte = Account.from_key(cle_privee)

print('Adresse locale : ' + compte.address)
print('Ne jamais afficher la cle privee sur un ordinateur non securise')
Bonnes pratiques d'export
- Ne copiez pas la clé privée dans un presse-papiers cloud.
- Si l'exportation est vraiment nécessaire, écrivez-la dans un fichier chiffré ou un gestionnaire de mots de passe local.
- Supprimez les fichiers temporaires après usage.
- Ne redémarrez pas un service web avec des identifiants dans les arguments de la ligne de commande.
3. Vérifier la récupération via un nœud local
Si un nœud Parity ou un client compatible est encore disponible, vous pouvez interroger une balance ou vérifier la signature d'une transaction localement.
from web3 import Web3
from eth_account import Account
http_provider = Web3.HTTPProvider('http://127.0.0.1:8545')
w3 = Web3(http_provider)
if w3.is_connected():
print('Connexion reussie a un noeud local')
compte = Account.generate()
print('Adresse de test : ' + compte.address)
print('Ne pas confondre une adresse de test avec votre portefeuille Parity')
else:
print('Noeud local indisponible')
Ce bloc montre une connexion locale. Pour vos transactions réelles, préférez un nœud que vous exploitez vous-même ou un service de confiance, et évitez d'importer la clé dans un script connecté à Internet.
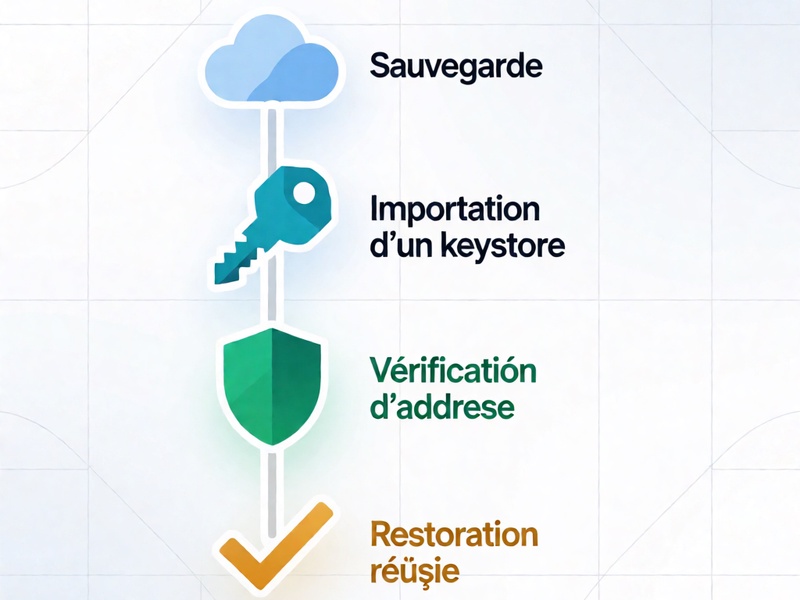
4. Stratégie de restauration recommandée
- Sauvegarder le dossier entier Parity.
- Copier les fichiers keystore dans un stockage hors ligne.
- Tester l'importation sur une machine propre, hors ligne.
- Recréer un portefeuille dans une interface officielle ou compatible.
- Envoyer une petite somme de test, puis valider la restauration.
5. Cas particuliers des portefeuilles Parity
Si votre compte était protégé par une sécurité Parity, un fichier clé manquant, un mot de passe oublié ou une configuration de signature multisig, un script Python ne doit pas être utilisé pour forcer un accès. En cas de perte d'accès légitime, privilégiez :
- les sauvegardes déjà chiffrées ;
- la documentation officielle du client que vous utilisez ;
- l'assistance de vos propres dispositifs de stockage ;
- une procédure de gouvernance si vous étiez propriétaire d'un contrat multisig.
Conclusion
Un script Python de récupération pour Parity est surtout un outil d'organisation locale : sauvegarde, vérification des fichiers, importation sécurisée d'un keystore et test hors ligne. La sécurité dépend davantage de votre discipline opérationnelle que du code lui-même : isolez la machine, protégez le mot de passe, ne partagez jamais les secrets et préparez une restauration propre avant toute transaction réelle.