Introduction
Une panne de disque, une erreur de manipulation, un incendie ou un rançongiciel peuvent effacer en quelques minutes ce qu’une organisation a mis des années à constituer. Dans ce contexte, une copie unique n’est pas une protection : c’est un point de défaillance supplémentaire. La démarche O3 de sauvegarde multiple répond à cette fragilité en répartissant les données critiques sur plusieurs copies, plusieurs supports et plusieurs sites, afin qu’aucun incident isolé ne provoque une disparition irréversible.
L’objectif n’est pas d’accumuler des archives au hasard. Il s’agit de construire une redondance intentionnelle, vérifiable et restaurable, alignée sur les besoins réels de continuité.
Ce que recouvre la méthode O3
O3 désigne une stratégie de protection fondée sur trois exigences indissociables : l’origine maîtrisée des données, la triple copie exploitable et l’ouverture géographique comme technique. Autrement dit, aucune information essentielle ne doit exister en un seul exemplaire, sur un seul média et dans un seul lieu.
La méthode s’appuie sur l’esprit de la règle 3-2-1, tout en l’adaptant aux menaces actuelles :
- trois copies au minimum, dont la donnée de production et au moins deux sauvegardes distinctes ;
- deux technologies différentes, afin qu’une même défaillance matérielle ou logicielle ne frappe pas toutes les copies ;
- une copie hors site, idéalement immuable ou hors ligne pendant une durée définie.
O3 ajoute une exigence souvent négligée : la preuve de restauration. Une sauvegarde qui n’a jamais été rejouée reste une hypothèse, non une garantie contre la perte permanente.
Pourquoi la copie unique échoue
La plupart des pertes définitives ne viennent pas d’une absence totale de sauvegarde, mais d’une sauvegarde mal conçue. Une copie locale partage fréquemment le même bâtiment, le même réseau et parfois les mêmes identifiants que la production. Un sinistre physique ou une attaque qui se propage aux partages montés peut alors détruire l’original et la copie en même temps.
D’autres failles sont tout aussi décisives :
- une rétention trop courte, qui efface la dernière version saine avant la détection de l’incident ;
- une synchronisation continue qui réplique aussi la corruption ;
- des droits d’écriture trop larges sur les archives ;
- des clés de chiffrement conservées au même endroit que les données chiffrées ;
- une procédure de reprise connue d’une seule personne, ou d’aucune.
Sans versionnage, sans isolement et sans test, le stockage externe lui-même ne suffit pas. Un fichier altéré peut écraser la seule version disponible avant que quiconque ne s’en aperçoive.
Une architecture de sauvegarde multiple
Une mise en œuvre professionnelle d’O3 sépare clairement les rôles de chaque copie.
La production n’est pas une sauvegarde
Serveurs, postes, bases de données, messagerie et espaces collaboratifs constituent la source opérationnelle. Ils doivent être inventoriés selon leur criticité, leur volume et leur rythme de modification, mais ils ne comptent jamais comme une copie de secours.
La copie de reprise rapide
Une première sauvegarde, locale ou située à proximité, sert à restaurer vite après une erreur humaine ou une panne matérielle limitée. Elle est chiffrée, versionnée et accessible par des comptes dédiés, distincts des administrateurs de production. Son rôle est le délai court, non la survie à un sinistre de site.
La copie de résilience
Une deuxième copie doit résister à la suppression et au chiffrement malveillant. L’immuabilité temporaire, le support en écriture unique ou la mise hors ligne après chaque cycle empêchent qu’une attaque réécrive l’historique. Cette couche protège surtout contre le rançongiciel et les effacements massifs.
La copie de continuité
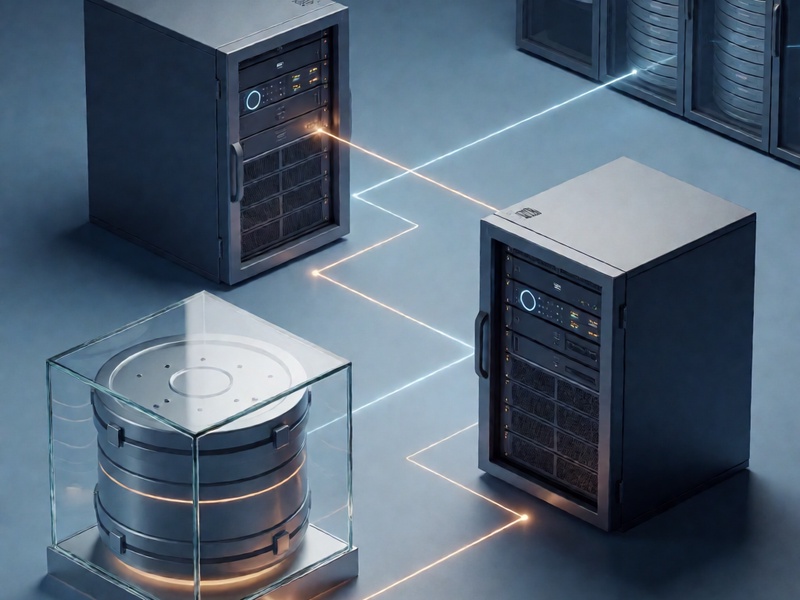
Une troisième copie, géographiquement distante et technologiquement différente, couvre l’indisponibilité complète d’un site. Il peut s’agir d’un stockage objet chez un autre fournisseur, d’un second centre ou de bandes conservées hors ligne. L’essentiel est que cette copie ne partage ni le risque physique, ni le même mécanisme de défaillance que les deux premières.
La diversité des médias — disque, objet immuable, bande — est une force. Ces supports ne tombent pas en panne de la même façon et n’offrent pas les mêmes vecteurs d’attaque.
Rétention, chiffrement et responsabilités
La technique ne remplace pas la gouvernance. Pour chaque ensemble de données, O3 exige des décisions explicites : perte maximale acceptable, délai maximal de reprise, durée de conservation légale et opérationnelle, propriétaire de la restauration.
Le chiffrement en transit et au repos est indispensable, mais il crée un nouveau risque si les clés disparaissent avec les systèmes qu’elles protègent. Les secrets doivent être conservés dans un coffre indépendant, avec une procédure de récupération testée et une séparation claire des responsabilités. Une archive intacte dont plus personne ne peut déverrouiller l’accès est, en pratique, une perte définitive.
La rétention doit aussi dépasser le délai réaliste de détection. Un incident discret peut rester invisible plusieurs jours, parfois plusieurs semaines. Si toutes les versions saines ont déjà été purgées, la redondance n’a servi à rien.
Vérifier, restaurer, documenter
Le calendrier opérationnel fait partie intégrante d’O3. Chaque cycle de sauvegarde devrait déclencher un contrôle d’intégrité. À intervalle court, une restauration partielle sur un environnement isolé confirme que les fichiers, bases ou configurations sont réellement exploitables. Au moins une fois par an, un exercice de reprise plus large mesure le délai réel et révèle les dépendances oubliées : droits, métadonnées, secrets, ordre de redémarrage, documentation.
Chaque test mérite un compte rendu sobre : durée constatée, écarts par rapport aux objectifs, données manquantes, actions correctives et responsable du suivi. C’est cette discipline, plus que le volume stocké, qui transforme une politique affichée en capacité à éviter la perte permanente.
La procédure doit pouvoir être exécutée par une personne qui n’a pas conçu le système, dans un contexte de stress. Une reprise qui n’existe que dans la mémoire d’un expert absent n’est pas une reprise.
Erreurs qui annulent la redondance
Certaines pratiques donnent l’illusion de la sécurité tout en laissant le risque intact :
- placer toutes les copies sous le même compte d’administration ;
- répliquer en temps réel une corruption vers l’ensemble des cibles ;
- oublier les portables, les dépôts de code et les espaces collaboratifs ;
- sauvegarder les fichiers sans les configurations nécessaires pour les réutiliser ;
- considérer un service cloud comme intrinsèquement sûr, sans versionnage ni immuabilité ;
- négliger les alertes d’échec jusqu’au jour où la restauration est demandée.
La copie synchronisée en continu n’est pas une sauvegarde si elle propage aussi les erreurs. Il faut des points de restauration antérieurs, conservés assez longtemps pour revenir à un état sain.
Déployer O3 sans tout complexifier
Une adoption réaliste commence par l’inventaire, non par l’achat d’un outil. Classez d’abord les données dont la disparition serait irréversible ou juridiquement grave : comptabilité, contrats, dossiers clients, propriété intellectuelle, codes sources, bases de référence. Appliquez-leur la triple copie, l’isolement et le test avant d’étendre le dispositif.
Automatisez ensuite ce qui peut l’être, mais gardez visibles les échecs, les variations anormales de volume et les retards de réplication. Une sauvegarde silencieuse qui échoue depuis des semaines est pire qu’une alerte bruyante. Enfin, documentez le chemin de restauration avec assez de précision pour qu’il reste utilisable lorsque l’équipe habituelle n’est pas disponible.
La simplicité opérationnelle fait partie de la résilience. Un schéma trop ingénieux, que personne ne sait rejouer, ne protège pas mieux qu’une méthode claire, répétée et contrôlée.
Conclusion
Empêcher la perte permanente ne consiste pas à multiplier des disques, mais à rendre la survie des données indépendante d’une seule panne, d’un seul site et d’une seule personne. La sauvegarde multiple O3 réunit des copies distinctes, des supports diversifiés, une conservation hors site, l’immuabilité, un chiffrement dont les clés sont elles-mêmes protégées, et des restaurations réellement prouvées.
Les incidents sont certains ; seule leur ampleur varie. Une stratégie testée, documentée et revue dans le temps transforme la sauvegarde en assurance de continuité, plutôt qu’en archive dont on découvre trop tard qu’elle était inutilisable.