La sécurité des accès repose sur une idée simple : mieux vaut prévenir l’exploitation d’un mot de passe faible que chercher à contourner une authentification. Dans Xportal, les règles personnalisées peuvent devenir un levier défensif puissant pour encadrer les mots de passe, détecter les comportements à risque et renforcer la conformité. Cet article adopte une approche légale, défensive et responsable.
Avertissement éthique : aucune méthode de cassage, de contournement ou de piratage de mots de passe n’est décrite ici. Les règles personnalisées doivent être utilisées dans un cadre autorisé, documenté et respectueux de la vie privée.
Comprendre le rôle des règles personnalisées dans Xportal
Les règles personnalisées servent à adapter la politique de sécurité à un contexte métier. Elles peuvent porter sur la complexité minimale, la longueur, le blocage de mots de passe compromis, la similarité avec l’identifiant, la limitation des tentatives ou encore le déclenchement d’une authentification multifacteur en cas de risque.
Une bonne configuration ne cherche pas à rendre les mots de passe impossibles à mémoriser. Elle cherche plutôt à réduire les angles d’attaque : mots de passe trop courts, réutilisation, motifs prévisibles, absence de MFA, journaux insuffisants ou alertes tardives.
Pourquoi cette approche est stratégique
- Réduction du risque : les mots de passe faibles restent une porte d’entrée majeure pour les attaques par bourrage d’identifiants ou par force brute ciblée.
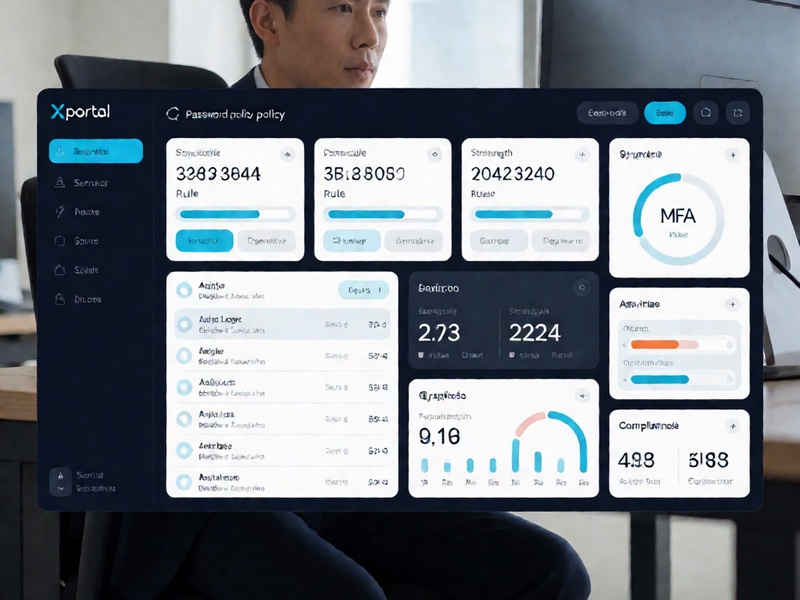
- Conformité : les règles personnalisées facilitent la traçabilité, la revue des accès et la justification des contrôles.
- Expérience utilisateur : une politique claire, des messages pédagogiques et la prise en charge des gestionnaires de mots de passe améliorent l’adhésion.
- Réponse à incident : des alertes pertinentes et une journalisation maîtrisée accélèrent la détection et la remédiation.
Les risques d’un paramétrage mal encadré
Une règle trop stricte peut provoquer des verrouillages excessifs, pousser les utilisateurs vers des pratiques dangereuses ou générer un faux sentiment de sécurité. À l’inverse, une règle trop permissive laisse passer des mots de passe faibles. Il faut aussi éviter de journaliser des secrets, de stocker des mots de passe en clair ou d’exposer des informations sensibles dans les messages d’erreur.
Le cadre juridique est essentiel : tout audit doit être autorisé par écrit, limité à un périmètre défini et conforme aux règles internes de protection des données. Les résultats doivent être conservés de manière sécurisée et uniquement pendant la durée nécessaire.
Bonnes pratiques défensives pour Xportal
- Définir une politique moderne : privilégier les phrases de passe longues, bloquer les mots de passe compromis ou trop courants, éviter les règles de composition artificielles et ne pas imposer de rotation périodique sans signe de compromission.
- Activer la MFA : l’authentification multifacteur reste l’un des contrôles les plus efficaces, surtout pour les comptes administratifs.
- Limiter les tentatives : appliquer une limitation progressive, une temporisation et des alertes automatiques.
- Protéger le stockage : utiliser des fonctions de hachage robustes et salées, adaptées à l’état de l’art, avec gestion rigoureuse des secrets.
- Appliquer le moindre privilège : restreindre l’accès aux paramètres de sécurité aux seuls administrateurs concernés.
- Surveiller sans exposer : journaliser les événements utiles, mais jamais les mots de passe ni les secrets d’authentification.
- Accompagner les utilisateurs : fournir des consignes claires, recommander un gestionnaire de mots de passe et proposer un parcours de récupération sécurisé.
Méthodologie d’audit légal et défensif
Un audit responsable commence par la définition du périmètre, des objectifs et des autorisations. Il se poursuit par la revue des règles existantes, l’analyse des indicateurs d’échec, l’évaluation de la couverture MFA et l’examen des journaux d’accès. Les tests doivent s’appuyer sur des données synthétiques ou strictement autorisées, sans tenter de récupérer ou de casser des mots de passe réels.
Le livrable doit être orienté remédiation : règles à ajuster, alertes à créer, formations à prévoir, contrôles à renforcer et indicateurs à suivre. Cette démarche améliore la sécurité sans franchir la frontière de l’intrusion.
Indicateurs utiles à suivre
- Taux d’adoption de la MFA.
- Nombre de tentatives échouées et de verrouillages injustifiés.
- Part des mots de passe signalés comme compromis.
- Délai de détection et de réponse aux alertes.
- Nombre d’exceptions à la politique de sécurité.
- Satisfaction et taux de support liés aux règles de mot de passe.
Conclusion
Avec Xportal, les règles personnalisées ne doivent pas être vues comme un outil de cassage de mots de passe, mais comme un mécanisme de protection et de gouvernance. Une politique équilibrée, une MFA généralisée, une journalisation maîtrisée et un audit légal réduisent durablement la surface d’attaque. La sécurité progresse lorsque l’on renforce les défenses, pas lorsque l’on tente de contourner les authentifications.