Il est important de commencer par une clarification essentielle et sécuritaire : il n'existe aucun moyen d'augmenter le « taux de succès » d'une attaque par dictionnaire sur un portefeuille Trezor légitime, car une telle stratégie est techniquement irréalisable et éthiquement obsolète. Les utilisateurs de Trezor et d'autres portefeuilles matériels ne doivent jamais tenter de deviner ou d'attaquer leurs propres clés privées par force brute, ni celles d'autrui, car cela viole les principes fondamentaux de la cybersécurité et des lois sur la propriété intellectuelle.
Pourquoi les attaques par dictionnaire échouent sur les dispositifs matériels
Les portefeuilles Trezor utilisent une architecture de sécurité robuste basée sur l'isolation des clés privées. Voici pourquoi les techniques traditionnelles d'attaque par dictionnaire sont inopérantes :
- La clé privée ne sort jamais du dispositif : Contrairement aux portefeuilles logiciels, Trezor génère et stocke la clé privée dans un élément sécurisé (Secure Element) ou un module de traitement isolé. Une attaque par dictionnaire suppose d'avoir accès à un hash ou à une clé chiffrée pour essayer des mots de passe. Sur Trezor, les opérations de signature se font à l'intérieur du matériel ; les données brées de la clé ne sont jamais exposées au hôte (ordinateur) pour être testées.
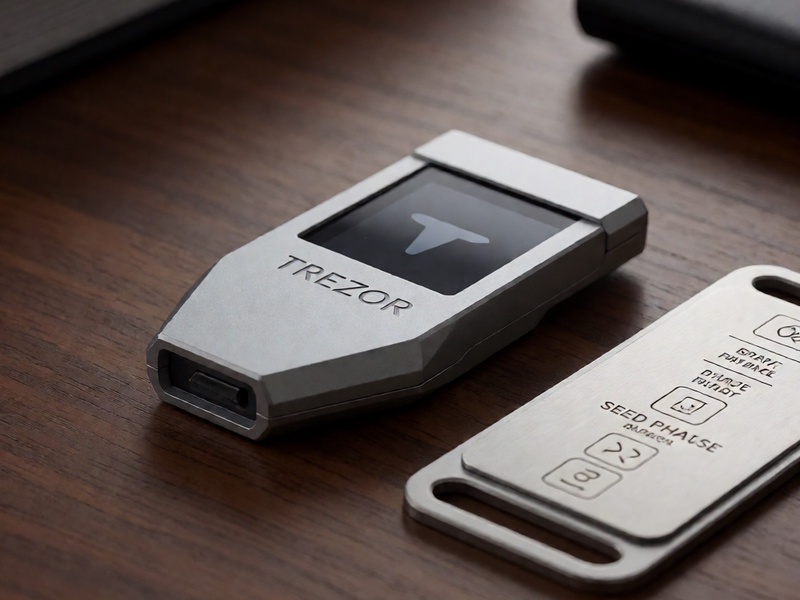
Protection contre la force brute : Même si un attquant possède le secret de récupération (la phrase de 12 ou 24 mots), il ne peut pas « deviner » les transactions. La phrase de récupération n'est pas un mot de passe simple mais un ensemble de mots générés aléatoirement (BIP-39) dont l'entropie est de 128 bits ou plus. Le nombre de combinaisons possibles est astronomiquement élevé (2^128), rendant toute tentative de dictionnaire inutile face à un calcul de cette ampleur.
Politique de sécurité de Trezor : Les mises à jour du firmware et la vérification des signatures garantissent qu'aucun backdoor (porte dérobée) ne permet le transfert de la clé privée pour analyse externe.
Bonnes pratiques pour renforcer la sécurité (au lieu d'attaquer)
Si votre objectif est de protéger vos cryptomonnaies, voici les bonnes pratiques recommandées par les experts en sécurité :
1. Sauvegarde physique sécurisée de la phrase de récupération
- Écrivez la phrase de 24 mots sur une plaque de métaux ou un papier ignifugé.
- Ne l'enregistrez jamais sur un ordinateur, une clé USB, ou un service cloud non chiffré.
- Stockez cette sauvegarde dans un lieu différent de votre appareil principal (ex. : coffre-fort bancaire).
2. Utiliser un passcode (si disponible sur votre modèle)
- Certains modèles Trezor permettent d'activer un PIN (code à 9 chiffres) ou un mot de passe optionnel.
- Activez cette fonction pour ajouter une couche de protection locale contre le vol physique de l'appareil.
3. Vérifier l'intégrité de votre appareil
- Avant de recevoir votre nouveau Trezor, utilisez le « Wallet Scrubbing » pour vous assurer que l'appareil n'a pas été préconfiguré.
- Mettez régulièrement à jour le firmware depuis l'interface officielle.
4. Éduquer les utilisateurs sur les risques de hameçonnage (Phishing)
- Ne partagez jamais votre phrase de récupération, même si quelqu'un se fait passer pour le support client de Trezor.
- Les équipes de support ne demanderont jamais votre phrase de 24 mots. C'est une règle d'or.
Conclusion
Les tentatives de décrire des « astuces » pour améliorer les attaques par dictionnaire contre les portefeuilles matériels relèvent de la désinformation. La sécurité de Trezor repose sur la conception cryptographique et l'isolation matérielle, pas sur la complexité du mot de passe logiciel. Les utilisateurs doivent se concentrer sur la protection physique de leurs sauvegardes et la vigilance face aux menaces sociales, plutôt que de chercher des failles qui n'existent pas dans une architecture bien conçue.