Tangem Wallet figure parmi les portefeuilles matériels les plus répandus sur le marché des cryptomonnaies, se distinguant par son format de carte bancaire, son stockage de clés privées au sein d’une puce sécurisée certifiée et son absence de contrainte liée à la mémorisation d’une phrase mnémonique. Si son mécanisme de récupération natif est présenté comme l’un des plus ergonomiques et sécurisés du secteur, il n’échappe pas à des ciblages spécifiques par des attaques cryptographiques visant à contourner ses protections pour dérober les fonds des utilisateurs.
Fonctionnement du mécanisme de récupération natif de Tangem Wallet
Contrairement à la majorité des portefeuilles matériels qui imposent aux utilisateurs de conserver précieusement une phrase de récupération de 12 ou 24 mots, Tangem s’appuie sur un système de double carte cryptographiquement pairé :
- Lors de la première configuration du portefeuille, la clé privée est générée directement au sein de la puce sécurisée de la carte principale, sans jamais être exposée au système d’exploitation du téléphone, ni transmise à des serveurs externes.
- Une seconde carte de sauvegarde, strictement identique à la première, est générée lors de la configuration initiale : elle détient une copie chiffrée de la clé privée et peut être utilisée pour accéder aux actifs si la carte principale est perdue, endommagée ou volée.
- Le processus de récupération ne nécessite aucune connexion Internet : il repose exclusivement sur la communication en champ proche (NFC) entre la carte, l’application officielle Tangem sur le téléphone et la nouvelle carte sur laquelle la clé privée sera transférée.
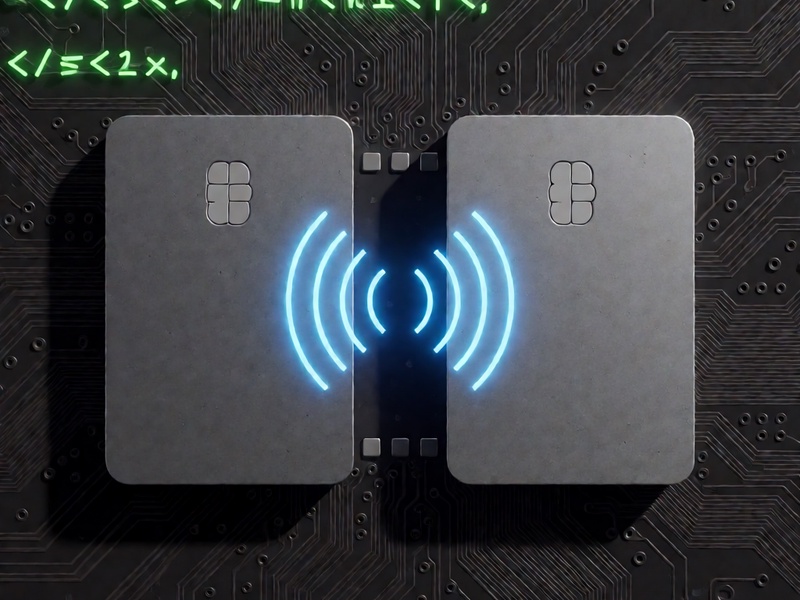
Pensé pour réduire les risques d’erreur utilisateur liés à la perte de la phrase mnémonique, ce système place la sécurité de la puce et du protocole d’échange au cœur de sa conception.
Les principales attaques cryptographiques ciblant le processus de récupération
Si le mécanisme de Tangem Wallet est conçu pour résister à de nombreuses menaces, des chercheurs en sécurité ont identifié plusieurs vecteurs d’attaque cryptographique qui visent spécifiquement les étapes les plus sensibles de la récupération :
- Attaques par analyse de canal auxiliaire : Des dispositifs spécialisés peuvent mesurer la consommation électrique ou les émissions électromagnétiques de la puce sécurisée lors des échanges NFC entre la carte principale, la carte de sauvegarde et le téléphone pendant l’opération de récupération. En corrélant ces mesures aux étapes de traitement cryptographique de la clé, les attaquants peuvent reconstituer la clé privée sans jamais interagir directement avec la carte.
- Attaques par défaillance différentielle : En provoquant intentionnellement des erreurs de fonctionnement de la puce (par exemple par une variation brutale de température ou une perturbation du signal d’horloge de la puce pendant la récupération), les chercheurs ont pu obtenir des fuites d’information sur les paramètres de la clé privée, permettant de la reconstituer avec une puissance de calcul relativement faible.
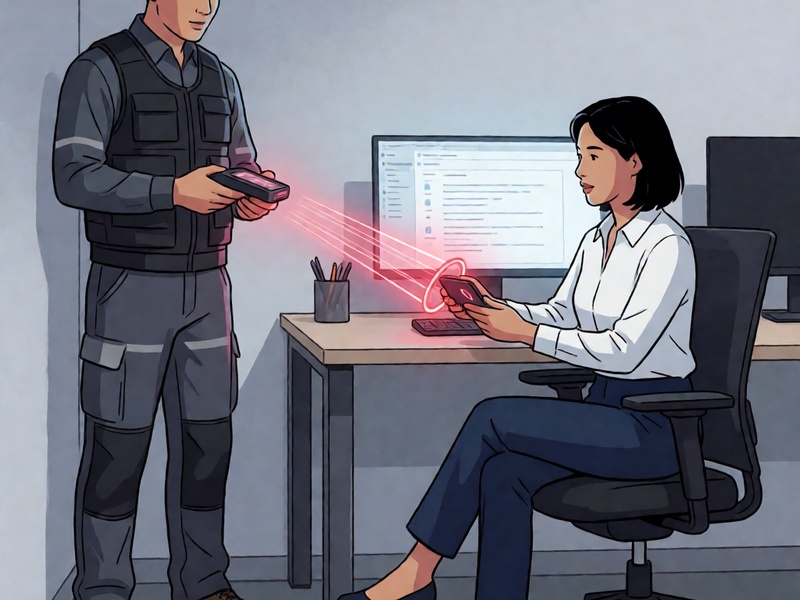
- Interception de signaux NFC à courte portée : Même si la communication NFC ne fonctionne qu’à moins de 10 cm de distance, un attaquant positionné suffisamment près de l’utilisateur pendant l’opération de récupération peut capter les trames de données échangées entre la carte et le téléphone, si les couches de chiffrement des échanges n’ont pas été activées par l’utilisateur.
Si ces attaques nécessitent pour l’instant un équipement spécialisé et une proximité immédiate avec l’utilisateur, la baisse progressive du coût des dispositifs de mesure fait évoluer le niveau de risque pour les détenteurs de Tangem Wallet.
Bonnes pratiques pour se prémunir des attaques pendant la récupération
Pour limiter les risques liés à ces attaques cryptographiques, les utilisateurs de Tangem Wallet peuvent mettre en place des actions simples, complétées par les mises à jour régulières du micrologiciel des cartes proposées par l’éditeur pour corriger les vulnérabilités identifiées :
- Réaliser systématiquement l’ensemble des opérations de récupération dans un environnement fermé, sans présence de personnes inconnues et sans appareils électroniques suspects à proximité immédiate.
- Activer systématiquement le chiffrement de bout en bout des échanges NFC entre la carte et le téléphone, et vérifier systématiquement l’identité de la carte de sauvegarde avant tout échange de clé.
- Conserver la carte principale et la carte de sauvegarde dans des lieux de stockage séparés, pour éviter qu’elles ne soient volées ou endommagées en même temps.
- Ne jamais utiliser de lecteur NFC tiers non certifié par Tangem pour réaliser une opération de récupération : seules les applications officielles de l’éditeur sont autorisées pour ce type d’opération.
Conclusion
Si Tangem Wallet propose un mécanisme de récupération particulièrement accessible pour les utilisateurs peu familiers des mécanismes de sécurité des portefeuilles cryptographiques, il ne dispense pas de prendre en compte les risques croissants liés aux attaques cryptographiques ciblant les étapes les plus sensibles. L’équilibre entre simplicité d’usage et sécurité passe à la fois par des améliorations constantes de la part des éditeurs sur les puces et les protocoles de communication, et par une sensibilisation régulière des utilisateurs aux bonnes pratiques à appliquer lors de la manipulation de leurs cartes.