Introduction
Un disque dur qui rend l'âme, un système d'exploitation abandonné, un support de sauvegarde devenu illisible : il suffit d'un incident matériel pour transformer un portefeuille crypto en coffre-fort scellé. Chez les détenteurs historiques, Armory occupe une place particulière. Réputé pour son architecture hors ligne, son chiffrement rigoureux et sa gestion fine des sorties Bitcoin, il a accompagné des patrimoines entiers pendant plus d'une décennie.
Le problème surgit lorsque la restauration ne concerne plus seulement du bitcoin, mais aussi des actifs dérivés de la même racine cryptographique : Litecoin, Ethereum, Bitcoin Cash, Dogecoin, ou tout autre réseau dérivant des mêmes secrets. Armory, conçu à l'origine pour Bitcoin, n'indexe pas ces chaînes. C'est ici que le standard BIP44 entre en jeu : il fournit une grammaire universelle de dérivation, capable de reconstruire des chemins d'adresses reproductibles sur des dizaines de blockchains.
Cet article détaille une méthodologie professionnelle de récupération multi-chaîne : extraction de la clé racine Armory, conversion vers le référentiel BIP32, dérivation des chemins BIP44, puis inventaire et rapatriement des actifs, le tout dans un cadre strictement hors ligne.
1. BIP44 : la grammaire commune des portefeuilles déterministes
Avant d'aborder Armory, il faut poser le socle. Le BIP32 décrit une arborescence de clés dérivées à partir d'une graine unique : chaque nœud possède une clé privée, une clé publique et un code de chaîne, ce qui permet de générer des milliers d'adresses sans multiplier les sauvegardes. Le BIP44 vient normaliser cette arborescence en imposant une structure à cinq niveaux :
m / 44' / coin_type' / account' / change / address_index
- 44' : le « purpose », qui identifie le standard de dérivation. Le durcissement empêche toute dérivation de clé publique à ce niveau.
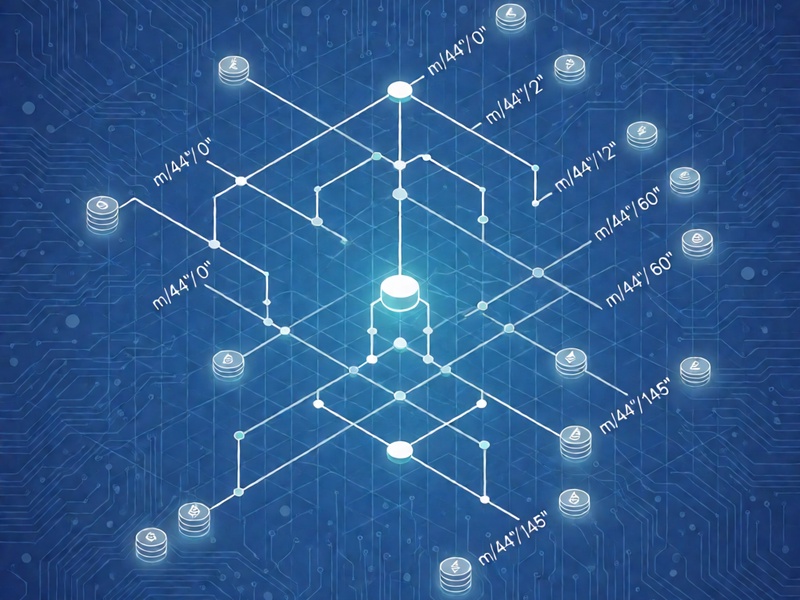
- coin_type' : le type de crypto-monnaie, défini par la liste SLIP-44 (Bitcoin = 0, Litecoin = 2, Dogecoin = 3, Ethereum = 60, Bitcoin Cash = 145, etc.).
- account' : un index de compte, permettant de séparer plusieurs portefeuilles logiques sous un même seed.
- change : 0 pour les adresses de réception, 1 pour la monnaie rendue.
- address_index : l'index séquentiel de l'adresse.
Cette normalisation a une conséquence décisive pour la récupération : à partir d'un même secret racine, on peut reconstruire des adresses valides sur n'importe quelle chaîne, à condition de connaître le type de pièce et la variante de script utilisée.
Il faut également garder en tête les standards voisins qui coexistent dans le même arbre : m/49' pour les adresses SegWit imbriquées (P2SH-P2WPKH), m/84' pour le SegWit natif (P2WPKH), m/86' pour Taproot. Un portefeuille ancien peut avoir utilisé l'un, l'autre, ou les trois successivement.
2. Armory : un portefeuille déterministe à part
Armory n'est pas un portefeuille BIP44 natif, et c'est précisément ce qui complique sa restauration.
2.1 Une architecture de sécurité autonome
Armory repose sur une clé racine de 256 bits générée localement. Cette clé est protégée par une fonction de dérivation de clé volontairement coûteuse (scrypt) avant d'être chiffrée en AES-256-CBC. Le portefeuille lui-même (fichier .wallet) est un conteneur chiffré, et l'application se décompose en deux instances : une instance hors ligne pour la signature, une instance connectée pour la surveillance. Ce modèle « air-gap » fut l'un des premiers du genre.
2.2 Un arbre de dérivation propriétaire
Historiquement, Armory utilise ses propres « chaînes » déterministes, indexées par des identifiants internes, avec une logique de dérivation distincte de celle de BIP32. Un portefeuille Armory ancien ne contient donc pas de mnémonique BIP39, et sa structure d'arbre ne se traduit pas directement en chemins BIP44.
2.3 Le pont vers BIP32
Les versions plus récentes d'Armory ont intégré un support BIP32, permettant d'exporter et d'importer des clés étendues (xprv / xpub). C'est ce pont qui rend la récupération multi-chaîne possible : une fois la clé racine exprimée au format BIP32, elle devient exploitable par n'importe quel moteur de dérivation conforme à BIP44.
En résumé : la récupération n'est pas une simple « restauration de mnémonique ». C'est une opération en deux temps — extraire le secret racine d'Armory, puis le réinterpréter dans le référentiel BIP32/BIP44.
3. Pourquoi la récupération multi-chaîne est un cas particulier
Restaurer du bitcoin depuis Armory ne pose que des problèmes d'indexation. Restaurer des actifs sur plusieurs chaînes ajoute trois difficultés structurelles.
Premièrement, des chemins différents pour un même secret. La clé privée maîtresse est identique, mais le chemin BIP44 change à chaque chaîne. Une dérivation au chemin m/44'/0'/0'/0/0 produit une adresse Bitcoin ; le même index sur m/44'/60'/0'/0/0 produit une adresse Ethereum. Il faut donc balayer systématiquement l'ensemble des coin_type plausibles.
Deuxièmement, des modèles d'adressage hétérogènes. Les chaînes à UTXO (Bitcoin, Litecoin, Dogecoin, Bitcoin Cash) utilisent des adresses encodées en Base58Check ou en Bech32, dérivées d'un hachage de la clé publique. Les chaînes à comptes, comme Ethereum, dérivent l'adresse des 20 derniers octets du hachage Keccak-256 de la clé publique non compressée — sans mécanisme de « change » ni de gap limit au sens strict.
Troisièmement, des héritages de fork. Bitcoin Cash, Bitcoin SV ou d'autres forks partagent l'historique de la chaîne Bitcoin jusqu'à une certaine hauteur de bloc. Une même clé peut donc contrôler des soldes sur plusieurs réseaux, avec des adresses visuellement similaires. La distinction entre les réseaux doit être faite à l'aide du préfixe d'adresse et du nœud interrogé.
4. Méthodologie de récupération étape par étape
4.1 Préparation et confinement
La règle fondamentale : la clé privée ne doit jamais toucher une machine connectée. Concrètement :
- Utiliser une machine dédiée, réinitialisée, ou un système live amorcé depuis un support en lecture seule.
- Déconnecter toute interface réseau avant de manipuler les secrets.
- Travailler sur une copie du fichier de portefeuille, jamais sur l'original.
- Consigner chaque manipulation dans un journal horodaté, sans y inscrire de secret.
4.2 Extraction de la clé racine
Trois scénarios se présentent, par ordre de simplicité :
- Le fichier
.walletet son mot de passe sont disponibles. On charge le portefeuille dans une instance Armory hors ligne, on déverrouille, puis on exporte la clé racine ou les clés étendues.
- Seule la sauvegarde papier de la clé racine subsiste. Armory permet de reconstruire le portefeuille à partir de cette clé ; l'opération se fait hors ligne, puis on procède à l'export BIP32.
- Aucune sauvegarde structurée, seulement un fragment. Il faut alors envisager une reconstruction par recherche d'index, ce qui suppose de connaître une adresse ou une transaction de référence pour valider les candidats.
4.3 Conversion vers un format BIP32
Si l'export direct en xprv est possible, l'étape est triviale. Sinon, il faut reconstruire un nœud BIP32 à partir de la clé privée maîtresse : la clé privée devient la clé du nœud racine, complétée par un code de chaîne et un préfixe de version approprié. Toute manipulation doit être scriptée localement, sans appel réseau, et vérifiée par un test de dérivation croisée.
4.4 Dérivation des chemins BIP44 par chaîne
Une fois le xprv racine disponible, la dérivation devient mécanique. Tableau de référence des principaux types de pièces :
| Chaîne | Chemin BIP44 | Type SLIP-44 |
|---|---|---|
| Bitcoin | m/44'/0'/0'/0/i | 0 |
| Litecoin | m/44'/2'/0'/0/i | 2 |
| Dogecoin | m/44'/3'/0'/0/i | 3 |
| Dash | m/44'/5'/0'/0/i | 5 |
| Ethereum | m/44'/60'/0'/0/i | 60 |
| Ethereum Classic | m/44'/61'/0'/0/i | 61 |
| Bitcoin Cash | m/44'/145'/0'/0/i | 145 |
Il convient d'explorer systématiquement plusieurs variantes :
m/44',m/49',m/84',m/86'pour les chaînes à UTXO.- Plusieurs numéros de compte (
0',1',2') si le portefeuille d'origine a été segmenté. - Les deux branches
change(0 et 1) pour ne pas oublier la monnaie rendue.
4.5 Détection et inventaire des soldes
La dérivation produit des milliers d'adresses candidates. L'inventaire se fait idéalement en deux phases :
- Phase hors ligne : générer les adresses et leurs clés publiques, exporter uniquement les
xpubou les listes d'adresses. - Phase connectée : interroger des nœuds ou des indexeurs publics sur une machine distincte, avec les seules données publiques, pour détecter l'activité.
Deux paramètres sont critiques : la limite d'écart (généralement 20 adresses vides consécutives, mais à porter à 100 ou 200 dans un contexte de récupération) et l'extension aux tokens sur Ethereum, où un même couple d'adresses peut porter des dizaines d'actifs ERC-20.
4.6 Rapatriement et consolidation
Une fois les soldes identifiés, la signature doit s'effectuer hors ligne, puis la diffusion sur un nœud de confiance. Trois précautions :
- Vérifier les adresses de destination caractère par caractère, en s'appuyant sur les sommes de contrôle.
- Anticiper les frais : consolider de nombreuses petites sorties peut coûter cher sur les chaînes à UTXO.
- Traiter les chaînes les plus lentes en dernier, afin de ne pas immobiliser les fonds dans des transactions bloquées.
5. Pièges fréquents et bonnes pratiques
- Absence de mnémonique BIP39. Un seed Armory n'est pas une phrase de douze mots. Chercher une mnémonique inexistante fait perdre un temps considérable.
- Arbre propriétaire non dérivable directement. Sans export BIP32, les chaînes internes d'Armory ne se traduisent pas en chemins BIP44 : l'extraction de la clé racine est incontournable.
- Adresses dupliquées entre réseaux. Une même clé produit souvent la même adresse en Base58Check sur plusieurs chaînes P2PKH. Ne pas confondre le solde affiché par un explorateur avec la chaîne réellement interrogée.
- Gap limit sous-estimée. Un portefeuille ancien ayant généré des adresses dans le désordre peut nécessiter un balayage bien plus large que les vingt index standards.
- Outils en ligne. Saisir une clé privée ou un
xprvdans un générateur web revient à publier ses fonds. Aucune exception. - Journalisation excessive. Un journal de restauration est utile, à condition qu'il ne contienne jamais de secret.
6. Sécurité opérationnelle
La récupération est un moment de vulnérabilité : tous les secrets sont exposés en clair dans un même environnement. Quelques règles structurantes :
- Un environnement dédié, jamais utilisé pour la navigation ou la messagerie.
- Des sauvegardes redondantes et chiffrées de l'état intermédiaire, sur des supports physiques distincts.
- Une vérification croisée des adresses dérivées à l'aide de deux implémentations indépendantes.
- L'effacement sécurisé des copies de travail et la rotation vers un nouveau portefeuille une fois les fonds déplacés.
Conclusion
Le BIP44 n'a pas été conçu pour Armory, et Armory n'a jamais prétendu être BIP44. Pourtant, la combinaison des deux ouvre une voie de récupération remarquablement efficace : d'un côté, un portefeuille dont la clé racine peut être extraite et exportée au format BIP32 ; de l'autre, une norme de dérivation universelle capable de reconstruire des adresses sur des dizaines de chaînes.
La difficulté n'est donc pas cryptographique, elle est méthodologique. Elle tient au confinement des secrets, à l'exhaustivité du balayage des chemins, à la patience dans l'indexation, et à la rigueur des vérifications. Un détenteur qui applique cette discipline transforme un portefeuille réputé difficile à restaurer en un patrimoine multi-chaîne parfaitement reconquérable.
La meilleure récupération reste toutefois celle que l'on n'a pas à faire : documenter ses chemins de dérivation, vérifier ses sauvegardes et tester périodiquement une restauration complète hors ligne sont les seules assurances qui valent vraiment.